Доступ в Waliot строится на трех вещах: организация определяет, какие объекты видит пользователь, роль задает потолок его возможностей, а права — флажки в карточке пользователя — открывают конкретные действия. Администратор и служба поддержки заводят пользователей и выдают права, партнер и дилер ведут клиентов в своей ветви, руководитель проверяет, кто и до каких данных может добраться.
Вход защищают регистрационный ключ организации, автоматическая блокировка и ограничение по адресу, а кто и что менял, показывает журнал аудита.
¶ Что умеет платформа
Возможности сгруппированы по вопросам, с которыми приходят пользователи: какая роль что дает, что открывают права, какие объекты видит пользователь, как защищен вход, как дать доступ без пароля, как подключить интеграцию по ключу и как проверить, кто что менял.
¶ Роли и что они ограничивают
Каждому пользователю назначается одна роль. Роль сама доступа не дает, а ограничивает набор прав, которые ей можно выдать.
| Роль | Где работает | Что может |
|---|---|---|
| «Пользователь» | WALIOT.Навигатор и другие клиентские приложения | Смотреть данные мониторинга: объекты, геозоны, треки, отчеты, уведомления; править объекты, геозоны, триггеры и метки не может |
| «Расширенный пользователь» | WALIOT.Навигатор и другие клиентские приложения | Смотреть и править данные мониторинга: объекты, геозоны, триггеры, метки, техническое обслуживание; без административных прав. Эту роль получает новый пользователь по умолчанию |
| «Администратор» | WALIOT.Админ (основные вкладки — при праве «Базовый доступ администратора») и WALIOT.Навигатор | Администрировать свою ветвь организаций: создавать и править организации, пользователей, объекты и трекеры. Интеграциями, API-ключами и ретрансляцией не управляет |
| «Расширенный администратор» | WALIOT.Админ и WALIOT.Навигатор | Все 27 прав, включая «Расширенный доступ администратора», квоты каналов, глобальные ресурсы и конфиденциальные поля; групповое удаление пользователей и организаций |
Пользователя создает и меняет только администратор со строго более высокой ролью, и выдать он может только те права, которыми обладает сам. Свою роль, права и организацию изменить нельзя. Подробности — в разделе «Роли и права доступа», различие ролей — в FAQ, Q6.5.
¶ Права: что открывает флажок
Прав 27, они выдаются флажками в форме пользователя и сгруппированы по областям.
- Данные мониторинга: «Базовая функциональность» дает просмотр, «Расширенная базовая функциональность с возможностью редактирования» — правку объектов и групп.
- Геозоны, метки и триггеры: у каждой области отдельные права на просмотр и на редактирование.
- Треки и отчеты: «Загрузка треков» и «Загрузка отчетов».
- Внешние ссылки: «Доступ к созданию внешних ссылок».
- Команды: «Отправка команд на трекеры».
- Справочники и обслуживание: сотрудники, прицепное оборудование, а для технического обслуживания — получение информации, добавление записей о проделанных ТО и полный доступ к модулю.
- Уведомления: базовая работа с уведомлениями, просмотр и редактирование квот каналов, работа с внешними сервисами отправки уведомлений.
- Администрирование: «Базовый доступ администратора» и «Расширенный доступ администратора».
- Служебные: «Доступ к конфиденциальным полям» (в том числе раздел «Биллинг») и «Работа с глобальными ресурсами системы» (модели оборудования).
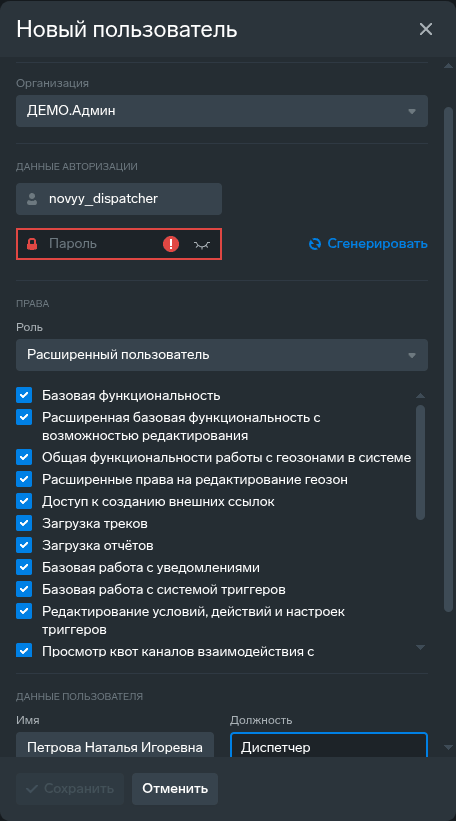
У нового пользователя по умолчанию роль «Расширенный пользователь» и отмечены 21 право ее набора; остальные права доступны старшим ролям и отмечаются вручную. Таблицы «роль — право» и пояснения по каждой области — в разделе «Функциональные области прав».
Права описаны и там, где область используется: отчеты и уведомления — в обзоре «Отчетность и автоматизация», аналитика — в «Аналитике и BI», техническое обслуживание — в «ТО и ресурсе техники», сотрудники — в «Водителях, сменах и путевых листах», команды трекерам — в «Удаленном управлении».
¶ Что права открывают в WALIOT.Админ и WALIOT.Навигатор
В WALIOT.Админ входят роли «Администратор» и выше, а набор вкладок определяют права. Без «Базового доступа администратора» основных вкладок нет; «Ретрансляция» и «Новости» открываются правом «Расширенный доступ администратора», «Биллинг» — правом «Доступ к конфиденциальным полям». Право «Расширенный доступ администратора» можно выдать роли «Расширенный администратор»; оно же открывает интеграции, API-ключи, токены авторизации, импорт и удаление телеметрии. Вкладки описаны в разделе «Навигационная панель».
В WALIOT.Навигатор входят все роли, и все разделы видны всем; право определяет действия. Свойства объекта и группы правит «Расширенная базовая функциональность с возможностью редактирования», геозоны — «Расширенные права на редактирование геозон», метки — «Расширенные права для работы с тегами». Пункт «Команды трекера» в карточке объекта требует права «Отправка команд на трекеры» и права «Получение информации о системных и пользовательских метках». Остальные действия сервер выполняет, только если у пользователя есть нужное право — «Что открывают права в WALIOT.Навигатор».
¶ Организации и область данных
Пользователь привязан к организации и видит объекты своей организации и всех вложенных в нее. Пользователь вложенной организации объекты вышестоящей не видит, а соседние организации недоступны, пока не открыты ссылкой доступа. Чтобы пользователь видел только нужные объекты, для него создают организацию внутри своей ветви, переносят в нее объекты и заводят пользователя в этой организации — «Какие объекты видит пользователь» и FAQ, Q6.4.
Пользователи с ролями ниже «Администратора» работают с уведомлениями, расписаниями отчетов, условиями и действиями, метками и квотами только своей организации, а записи справочников изменяют только в ней, администраторы — по иерархии.
Ссылка доступа открывает организации отдельный объект в обход иерархии; такой объект помечен в дереве WALIOT.Навигатор значком ссылки. Разрешения связи («Построение отчетов», «Доступ для отчетов по расписанию», «Доступ для автоматических уведомлений» и другие) нужны только для объектов, открытых по ссылке доступа; для объектов своего дерева организаций они не нужны — «Структура дерева». Организации создают и ведут в разделе «Организации».
¶ Вход и защита
Для входа нужны три значения: логин, пароль и регистрационный ключ организации. В форме входа это поля «Имя пользователя», «Пароль» и «Регистрационный ключ»; ключ виден в карточке организации в блоке «Аккаунт» — «Создание пользователя» и «Шаг 1. Вход в приложение».
После нескольких неудачных попыток форма показывает капчу. Вход защищают автоматическая блокировка учетной записи после серии неверных паролей и ограничение входа с адреса при массовом переборе. Автоматическая блокировка снимается вручную: администратор снимает флажок «Заблокирован» в форме пользователя — FAQ, Q6.11.
Пароль хранится так, что узнать его нельзя, можно только задать новый. Новый пароль пользователю задает администратор: кнопкой «Обновить пароль» или генерацией — «Пароль и токены авторизации». Логотип и контакты партнера на странице входа задает пункт «Настройки страницы авторизации» меню настроек WALIOT.Админ; он требует права «Расширенный доступ администратора» — «Настройки страницы авторизации».
¶ Сессия и блокировка
Сессия действует до 30 дней: токен доступа выдается на 24 часа и продлевается автоматически, поэтому повторный вход обычно не нужен. Сессия завершается досрочно при смене пароля, логина, роли, прав или организации пользователя. Кнопки «Удалить токен авторизации» и «Удалить все токены авторизации» отзывают продление сессий; они доступны с правом «Расширенный доступ администратора», а действующий токен работает до конца своего срока.
Учетную запись блокирует администратор флажком «Заблокирован»; открытый сеанс завершается при следующем обращении к серверу, а пользователь видит сообщение «Учетная запись заблокирована. Обратитесь к администратору». Организацию блокируют флажком в ее форме редактирования, сообщение — «Организация заблокирована. Обратитесь к администратору»; флажок относится только к этой организации. Задолженность вход не закрывает: в WALIOT.Навигатор показывается баннер «Напоминание об оплате» — «Блокировка учетной записи» и «Блокировка и задолженность организации».
¶ Внешние ссылки
Внешняя ссылка дает доступ к выбранным транспортным средствам без учетной записи. Ее создают в WALIOT.Навигатор в разделе «Шеринг объектов» пользователи с правом «Доступ к созданию внешних ссылок»; оно допустимо всем ролям и отмечено по умолчанию. Срок действия — день, неделя, месяц, произвольная дата или без ограничения. Получатель открывает ссылку вида share.waliot.com/… в браузере и видит на карте положение, состояние, регистрационный номер, модель, адрес и координаты выбранных объектов; треки, дерево объектов и отчеты ему не показываются, изменить данные через ссылку нельзя.
Ссылка принадлежит пользователю, создавшему ее; при удалении этого пользователя его ссылки прекращают работать, а блокировка пользователя ссылки не отзывает. Отозвать ссылку можно в любой момент ее удалением — она сразу перестает открываться. Подробности — в руководстве WALIOT.Шеринг и в FAQ, Q6.15.
¶ API-ключ для интеграций
API-ключ привязан к пользователю, и на одного пользователя выпускается один ключ. Запросы по ключу выполняются с правами этого пользователя и только по выбранным объектам: переключатель «Все объекты выбраны» отключают, чтобы ограничить область ключа деревом «организация → группы → объекты». Выпускают, перевыпускают, меняют и удаляют ключ с правом «Расширенный доступ администратора»; у роли «Администратор» права выпускать ключ нет. Ключ выпускают для пользователей дочерних организаций.
Пользователь с ключом не входит в веб-приложения, и удалить его нельзя, пока ключ существует. Для каждой интеграции заводят отдельного пользователя с минимально нужным набором прав — иначе перевыпуск ключа остановит все интеграции этого пользователя. Подробности — в разделе «API-ключ», FAQ, Q7.1 и FAQ, Q7.13; обзор способов передачи данных — «Данные наружу».
¶ Журнал аудита
Раздел «Аудит» в WALIOT.Админ — журнал только для чтения, он открыт администраторам с правом «Базовый доступ администратора». В нем записаны изменения и значимые действия: входы, построенные отчеты, команды трекерам, ретрансляция, импорт данных. Просмотр данных в журнал не попадает. Записи разложены по восьми вкладкам; запись можно открыть и восстановить удаленный объект — «Категории аудита», «Как ведется журнал» и «Просмотр записи аудита».
¶ С чего начать
- Выберите организацию. Клиенту или филиалу создают собственную организацию внутри своей ветви — «Создание организации».
- Создайте пользователя. В разделе «Пользователи» нажмите «Создать», укажите организацию, логин, пароль, роль и имя — «Создание пользователя».
- Проверьте права. Оставьте набор роли по умолчанию и снимите лишнее, например отправку команд на трекеры; администратору отметьте «Базовый доступ администратора», иначе основных вкладок Админа у него не будет.
- Передайте пользователю логин, пароль и регистрационный ключ организации.
- Проверьте, что видит клиент: войдите под его организацией — «Вход под организацией клиента».
- При необходимости откройте доступ без пароля внешней ссылкой или выпустите API-ключ для интеграции.
¶ Частые вопросы
¶ Чем отличаются роли?
«Пользователь» смотрит данные, «Расширенный пользователь» еще и правит их, «Администратор» ведет свою ветвь организаций, «Расширенный администратор» получает все 27 прав, включая интеграции, ключи API и групповое удаление. Таблица ролей — в разделе «Роли и что они ограничивают» и в FAQ, Q6.5.
¶ Какую роль выдать?
| Задача | Роль | Что отметить |
|---|---|---|
| Смотреть данные и отчеты | «Пользователь» | Набор роли |
| Править объекты, геозоны, триггеры, метки | «Расширенный пользователь» | Набор по умолчанию |
| Создавать организации и пользователей, вести объекты и трекеры | «Администратор» | «Базовый доступ администратора» |
| Интеграции, ключи API, ретрансляция, импорт, логотип партнера | «Расширенный администратор» | «Расширенный доступ администратора» |
| Раздел «Биллинг» | «Администратор» или выше | «Доступ к конфиденциальным полям» |
¶ Почему у пользователя нет раздела или кнопки?
- В WALIOT.Админ входят роли «Администратор» и выше; «Пользователь» и «Расширенный пользователь» работают в WALIOT.Навигатор.
- Вкладки Админа открывает «Базовый доступ администратора»; «Ретрансляция» и «Новости» — «Расширенный доступ администратора»; «Биллинг» — «Доступ к конфиденциальным полям».
- Интеграции, API-ключи, токены авторизации, импорт и удаление телеметрии доступны с «Расширенным доступом администратора».
- В WALIOT.Навигатор разделы видны всем, а действие открывает право: правка свойств объекта, геозон и меток, пункт «Команды трекера».
- Флажок права в форме недоступен, если права нет у вас или роль пользователя его не допускает.
Подробнее — «Почему у пользователя нет раздела или действия», FAQ, Q6.20 и FAQ, Q6.6.
¶ Какие объекты видит пользователь и как это ограничить?
Пользователь видит объекты своей организации и вложенных в нее. Чтобы сузить круг, заведите его в отдельной организации с нужными объектами — «Организации и область данных».
¶ Как сбросить пароль или вернуть доступ?
Администратор организации задает новый пароль кнопкой «Обновить пароль» и передает его пользователю. Если учетная запись заблокирована, администратор снимает флажок «Заблокирован» — FAQ, Q6.7 и FAQ, Q6.2.
¶ Как заблокировать пользователя или удалить его?
Блокировка закрывает вход сразу и обратима: флажок «Заблокирован» в форме пользователя. Удаление необратимо; пользователя с выпущенным API-ключом удалить нельзя, пока ключ существует — FAQ, Q6.10.
¶ Как дать доступ без пароля?
Создайте внешнюю ссылку в разделе «Шеринг объектов» WALIOT.Навигатор и задайте срок; отзывается ссылка удалением — «Внешние ссылки».
¶ Как получить API-ключ?
Ключ выпускает пользователь с правом «Расширенный доступ администратора» в окне «API ключ» меню пользователя — «API-ключ для интеграций».
¶ Как узнать, кто что менял?
Откройте раздел «Аудит» в WALIOT.Админ: вкладка «Действия» хранит изменения и входы, «Отчеты» — построенные отчеты, «Команды» — команды трекерам — «Действия».
¶ Как проверить, что видит клиент?
Войдите под организацией клиента из ее карточки в WALIOT.Админ. Вход под организацией доступен ролям «Администратор» и выше и только в нижестоящую организацию — FAQ, Q6.17.
¶ Где применяется
- «Партнер или дилер ведет клиентов»: каждому клиенту своя организация в ветви партнера, свой логотип и контакты на странице входа — обзор «Работа партнера и дилера».
- «Филиал, подрядчик или арендатор техники»: собственный срез данных в своей организации, остальной парк недоступен — «Кто и что видит в системе».
- «Доступ клиенту или стороннему диспетчеру»: внешняя ссылка на нужные машины со сроком действия на выбор, без учетной записи.
- «Интеграция с учетной системой»: отдельный пользователь с API-ключом и минимально нужными правами.
- «Увольнение сотрудника или смена подрядчика»: блокировка учетной записи или смена прав действует сразу, удаление токенов отзывает продление сессий.
- «Расследование изменений»: журнал аудита показывает, кто и когда менял объекты, оборудование и настройки.
Отраслевые задачи — в сценариях, примеры внедрений — в кейсах внедрения. Определения терминов — в глоссарии.
¶ Условия и границы
- Роль ограничивает права, право открывает действие в пределах роли. Назначить можно роль строго ниже своей и только те права, которыми обладаете сами.
- В WALIOT.Админ входят «Администратор» и выше, основные вкладки открывает право «Базовый доступ администратора»; WALIOT.Навигатор открыт всем ролям.
- Видимость объектов определяет организация, а не права: пользователь видит свою организацию и вложенные; другие организации открываются только ссылкой доступа.
- Блокировка учетной записи или организации закрывает вход в систему; блокировка двигателя объекта — отдельная возможность, она описана в обзоре «Удаленное управление».
- Журнал аудита хранит изменения и значимые действия; просмотр данных в него не попадает.
- Состав доступных действий зависит от роли и прав пользователя.