Устройство платформы для ИТ-специалиста и службы безопасности заказчика: из каких сервисов состоит Waliot, где работают серверы и хранятся данные, кто и что видит в системе и чем облачная версия отличается от развертывания в контуре заказчика.
Все компоненты разрабатываются и обслуживаются на территории Российской Федерации. Программное обеспечение включено в Единый реестр российского ПО и не содержит компонентов с закрытым кодом.
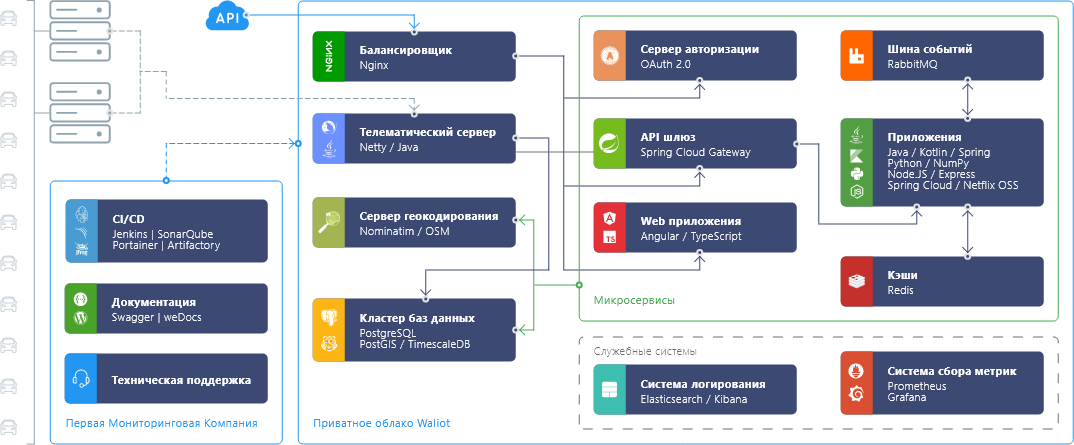
¶ Микросервисная архитектура
В основе Waliot лежит микросервисная архитектура: каждый компонент (сервис) выполняет строго определенную функцию и взаимодействует с другими по защищенным каналам связи. В отличие от традиционных монолитных решений, где сбой в одной части может нарушить работу всей платформы, микросервисная структура обеспечивает:
- отсутствие единой точки отказа;
- горизонтальное масштабирование по нагрузке;
- независимое обновление и перезапуск сервисов;
- автоматическое распределение нагрузки в кластере;
- изоляцию ошибок и повышенную устойчивость.
Сервисы Waliot выполняются в распределенной среде и размещаются на разных физических серверах или контейнерных средах. Это критически важно для телематических платформ, где необходима непрерывная обработка событий в реальном времени и отсутствие задержек в критических цепочках принятия решений.
¶ Основные компоненты
Состав платформы на схеме выше: трекеры передают телеметрию на телематический сервер, а пользователи и внешние системы обращаются к платформе через балансировщик и API-шлюз.
- Балансировщик (Nginx) принимает запросы веб-приложений и API.
- Телематический сервер (Netty) принимает данные трекеров.
- Сервер авторизации (OAuth 2.0) и API-шлюз (Gateway) проверяют доступ и направляют запросы к сервисам.
- Прикладные микросервисы (Java, Kotlin, Python, NodeJS) обмениваются событиями через шину RabbitMQ и используют кэш Redis.
- Кластер баз данных (PostgreSQL, PostGIS, TimescaleDB) хранит данные платформы.
- Сервер геокодирования (Nominatim, OpenStreetMap) переводит координаты в адреса.
- Веб-приложения (Angular) — интерфейсы WALIOT.Навигатор, WALIOT.Админ и WALIOT.Шеринг.
- Служебные системы — логирование (Elasticsearch, Kibana) и сбор метрик (Prometheus, Grafana).
¶ Облачная инфраструктура
Waliot доступна по модели SaaS (Software as a Service) — платформа предоставляется в аренду с полной ответственностью вендора за ее работу, обновление, безопасность и резервирование данных. Серверная часть платформы развернута в трех независимых дата-центрах уровня Tier III, расположенных в Москве, Санкт-Петербурге и Новосибирске. Такое распределение обеспечивает:
- целевой аптайм 99,95%, гарантия по Соглашению об уровне обслуживания — 98,5% в год;
- георезервирование телеметрии и пользовательских данных;
- бесшовное переключение при сбоях оборудования;
- обновления и обслуживание без прерывания работы.
Дата-центры оснащены дублирующими системами электропитания, связи и климатического контроля. Облачная инфраструктура обеспечивает непрерывную работу системы даже в случае аварии на одном из узлов. Облачная версия разработана с учетом требований к размещению и защите информации, предусмотренных для критически важных объектов инфраструктуры, а также федеральных законов № 152-ФЗ, № 187-ФЗ и № 149-ФЗ. Это делает Waliot подходящим решением для промышленного, муниципального и государственного применения.
¶ Безопасность данных
Безопасность данных в Waliot реализована на всех уровнях:
- весь трафик внутри и между сервисами шифруется и подписывается;
- применяется ролевая модель доступа с разграничением прав;
- изменения и значимые действия пользователей и подсистем фиксируются в журнале;
- система регулярно проходит аудит и тестирование;
- не используются проприетарные и закрытые компоненты.
Платформа разработана с учетом требований информационной безопасности, включая защиту критической инфраструктуры. В облаке данные хранятся на серверах в России; в варианте On-Premise — на серверах заказчика. Отчеты выгружаются в XLSX, произвольные отчеты — также в PDF и DOCX, таблицы WALIOT.Админ — в CSV в кодировке UTF-8; для их открытия программы Waliot не нужны. За безопасность отвечают дипломированные специалисты по ТЗКИ и ИБ, входящие в штат компании-разработчика. Платформа проходит регулярные внутренние аудиты безопасности, включая проверку на проникновение (пентест), контроль соответствия политике ИБ и анализ уязвимостей по методикам OWASP.
¶ Кто и что видит в системе
Данные автопарка коммерчески чувствительны: маршруты, контрагенты, расход топлива, выработка техники. Ниже — конкретные механизмы, которыми доступ к ним ограничивается внутри платформы, и разделы, где каждый из них можно проверить самостоятельно.
¶ Данные видны только внутри своей структуры организаций
Пользователь привязан к организации и видит объекты своей организации и ее дочерних; соседние организации и их транспорт недоступны, пока не открыты ссылкой доступа. Дерево организаций строит владелец аккаунта, поэтому филиал, подрядчик или арендатор техники получают собственный срез данных, не видя остальной парк (см. Организации).
¶ Права настраиваются точечно, вплоть до отдельного объекта
Внутри организации доступ определяется ролью и набором прав пользователя. Если доступ нужно выдать в обход иерархии — например, показать один автомобиль стороннему диспетчеру, — используется ссылка на объект: она открывает ровно один объект, а состав полномочий в ней задается набором из разрешений; создает ссылку пользователь с разрешением «Расширенный доступ администратора». Это не косметика интерфейса: каждое разрешение проверяется на стороне сервера, поэтому обойти его через API нельзя (см. Ссылки и дубликаты).
¶ Действия сотрудников фиксируются
Журнал аудита в WALIOT.Админ ведется по восьми категориям: действия с сущностями, построенные отчеты, ретрансляция, устройства, команды трекерам, импорт, проблемы настройки и трекеры. По нему видно, кто и когда менял настройки объекта или оборудования, кто выгружал отчеты и кто отправлял команды на трекеры вручную; команды, отправленные автоматически по условию уведомления, тоже записываются в журнал, но без пользователя. Журнал фиксирует изменения и значимые действия: входы, отчеты, команды, импорт; чтения в него не попадают (см. Аудит).
¶ Доступ отзывается немедленно
При увольнении сотрудника или смене подрядчика администратор отключает учетную запись либо меняет ее права — и это действует сразу: смена пароля, логина, роли или прав завершает текущую сессию, а у заблокированной учетной записи отклоняется каждый следующий запрос. Отдельно доступно удаление токенов авторизации — для одного пользователя или сразу для всей организации; оно доступно роли «Расширенный администратор». После удаления токенов работа продолжается до конца срока текущего токена доступа (до 24 часов), поэтому для немедленного отключения используют блокировку учетной записи или смену пароля (см. Пользователи).
Наружу положение объектов открывает публичная ссылка WALIOT.Шеринг с ограниченным сроком или без него: ее закрывает удаление в разделе «Шеринг объектов», а открываться она перестает и при удалении создавшего ее пользователя, и при блокировке организации или задолженности; блокировка пользователя ссылку не отзывает.
¶ Вход защищен от подбора
Пароль хранится только на запись: узнать существующий пароль нельзя даже администратору, его можно лишь сменить. Перебор ограничен на двух уровнях — автоматической блокировкой учетной записи после серии неверных паролей и баном IP-адреса при массовом переборе; после нескольких неудачных попыток форма входа также показывает капчу (см. FAQ, раздел «Авторизация и доступ»).
¶ Интеграции не расширяют доступ
API-ключ привязан к конкретному пользователю и работает строго в границах его прав: запрос к чужим данным вернет ошибку доступа даже с валидным ключом. Пользователь, на которого выпущен ключ, не может входить в веб-интерфейс. Выпускает и отключает ключ пользователь с разрешением «Расширенный доступ администратора» (его можно выдать роли «Расширенный администратор»), также ключ можно запросить или отключить через менеджера или техническую поддержку (см. Интеграционные возможности). Ретрансляция идет только на серверы, которые задал пользователь с этим же разрешением, и только по выбранным им объектам; журнал ретрансляции доступен в аудите на вкладке «Ретрансляция» (см. «Ретрансляция данных во внешние системы»).
¶ Waliot On-Premise
Для заказчиков с особыми требованиями к изоляции и автономности системы, включая энергетику и государственные структуры, платформа Waliot доступна в исполнении On-Premise. Такой вариант обеспечивает полный контроль над системой: серверная часть работает в контуре заказчика, а полностью изолированный контур возможен с доработкой (подробнее — в Системных требованиях On-Premise).
Возможны два режима установки:
- Standalone — развертывание на одном сервере с полной функциональностью. Подходит для внедрений от 500 до 5000 объектов и сценариев со стандартными требованиями к доступности. Все компоненты устанавливаются локально, на сервере заказчика; для работы сервера доступ в Интернет не обязателен.
- Private Cloud — полноценная распределенная установка с микросервисной архитектурой, отказоустойчивостью и горизонтальным масштабированием. Подходит для крупных проектов от 5000 объектов, где важно соблюдение SLA, управление большим количеством транспорта и интеграция в существующую ИТ-инфраструктуру.
Оба варианта совместимы с используемым оборудованием, отраслевыми протоколами и обеспечивают полный набор функций, доступных в облачной версии. Поставка обновлений производится через контейнерные сборки, установка которых возможна без нарушения бизнес-процессов.
Подробнее о Системных требованиях On-Premise.
¶ Связанные возможности
- Как получить доступ к API
- Права и роли в Навигаторе
- Если войти не удалось
- Развертывание и регуляторика
- Доступ, права, пользователи